Бүх нийтлэлүүд
2026.11.114 min read#програмчлалбакод
Active Directory байгууллагын ажлыг хэрхэн хялбарчилдаг вэ?
О.Номин-Эрдэнэ
Багш

О.Номин-Эрдэнэ
Багш
Өдөр бүр компьютер ашигладаг байгууллагыг төсөөлөөд үзье. Шинэ ажилтан бүрт компьютер тус бүр дээр хэрэглэгч үүсгэж, нууц үгийг нь тохируулж, ажлаас гарах үед бүх төхөөрөмжөөс эрхийг нь цуцлах шаардлагатай бол яах вэ? Компьютерийн тоо нэмэгдэх тусам энэ ажил улам их цаг, хөдөлмөр шаардана. Харин Active Directory (AD) технологи нь хэрэглэгч, компьютер, бүлэг болон хандалтын эрхийг нэг төвөөс удирдах боломж олгодог. Ингэснээр байгууллага хэрэглэгчийг нэг удаа бүртгэж, домэйнд холбогдсон олон компьютерт ижил бүртгэлээр нэвтрэх нөхцөлийг бүрдүүлдэг.
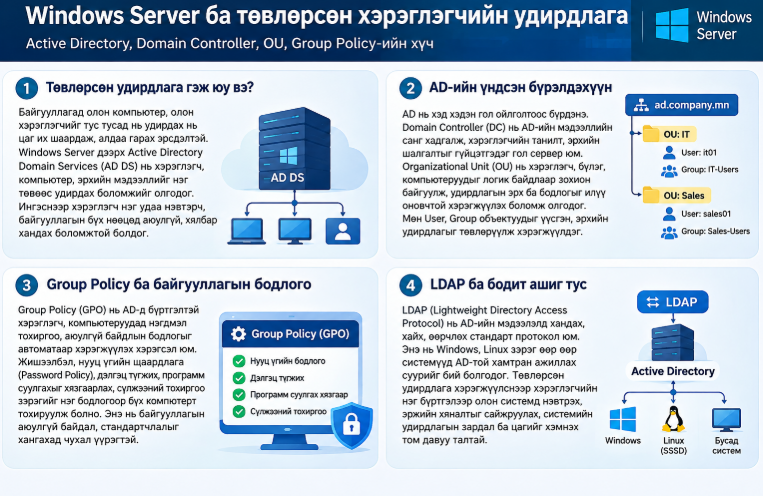
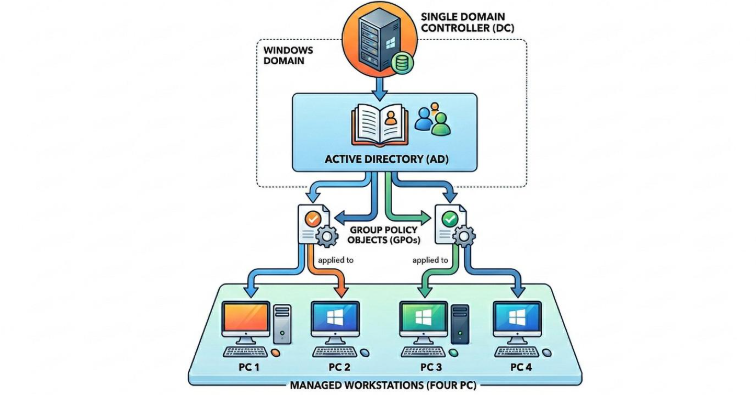
Active Directory-ийн гол цөм нь Domain Controller (DC) буюу домэйн хянагч сервер юм. Энэ сервер байгууллагын хэрэглэгч, компьютер, бүлгийн мэдээллийг хадгалж, хэрэглэгчийн хэн болохыг баталгаажуулах болон нөөцөд хандах эрхийг шалгах үүрэгтэй. Харин Organizational Unit (OU) нь байгууллагын бүтэцтэй уялдуулан ажилтнууд, оюутнууд, компьютер, серверүүдийг ангилан зохион байгуулах боломж олгоно. Жишээлбэл, их сургуулийн орчинд “Багш”, “Оюутан”, “Админ”, “Лабораторийн компьютер” гэсэн нэгжүүдийг тусад нь зохион байгуулж болно. Ингэснээр хэрэглэгчийн бүртгэл, удирдлагын эрх, тохиргоог илүү оновчтой хуваарилна.
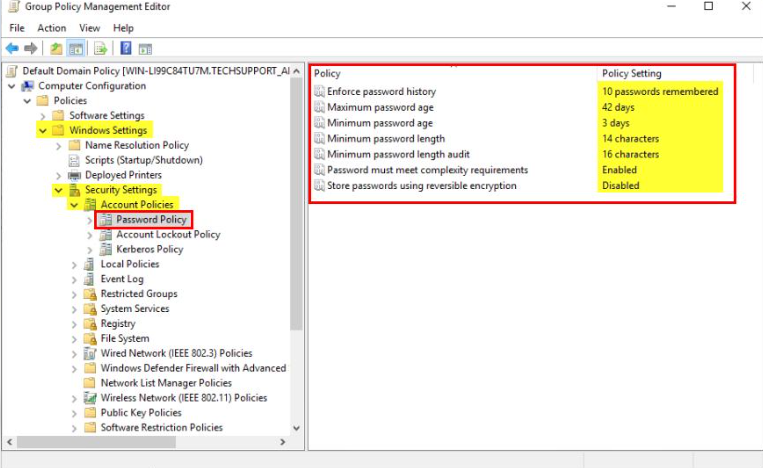
Төвлөрсөн удирдлагын бас нэг чухал давуу тал нь Group Policy (GPO) юм. Байгууллага бүх компьютер дээр нууц үгийн шаардлага тогтоох, дэлгэц автоматаар түгжих, USB төхөөрөмжийн хэрэглээг хязгаарлах, Windows Firewall болон бусад аюулгүй байдлын тохиргоог нэг газраас хэрэгжүүлж чадна. Мөн LDAP протоколын тусламжтайгаар директорын мэдээллийг хайх, унших, өөрчлөх боломжтой. Энэ нь зөвхөн Windows орчинд бус, Linux зэрэг өөр үйлдлийн системтэй орчинд ч төвлөрсөн хэрэглэгчийн удирдлагыг хэрэгжүүлэх суурь болдог.
Active Directory нь зөвхөн хэрэглэгчийн нэр, нууц үг хадгалдаг систем биш, харин байгууллагын мэдээллийн аюулгүй байдал, нөөцийн хандалт, өдөр тутмын системийн удирдлагыг нэгтгэдэг цогц шийдэл юм. Жишээлбэл, ажилтан ажлаас гарахад түүний домэйн бүртгэлийг идэвхгүй болгосноор байгууллагын домэйнд холбогдсон системүүдэд нэвтрэх эрхийг төвөөс хязгаарлаж болно. Харин шинэ ажилтан ирэхэд тохирох бүлэгт нэмснээр шаардлагатай эрхийг олгох боломжтой. Иймээс Active Directory, Domain Controller, OU, Group Policy болон LDAP-ийн зарчмыг ойлгох нь орчин үеийн систем, сүлжээний администраторын зайлшгүй эзэмших мэдлэгийн нэг юм.
1. Workgroup ба Domain: Тархмал удирдлагаас төвлөрсөн удирдлагад
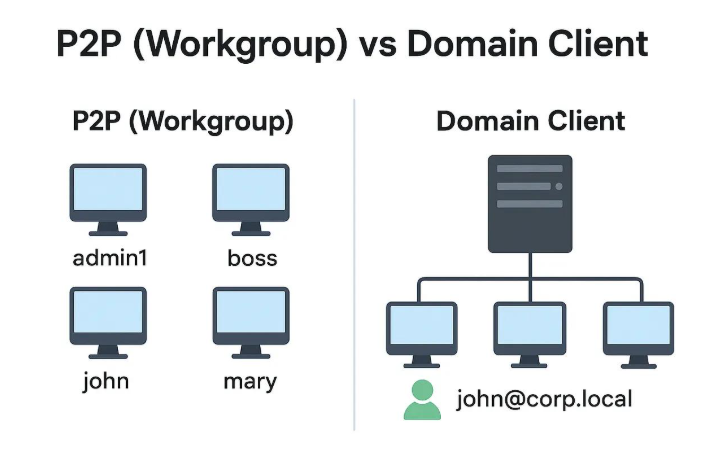
Жижиг байгууллагад хэдхэн компьютер ашиглаж байгаа үед компьютер бүр дээр хэрэглэгчийн бүртгэл үүсгэж, нууц үгийг тус тусад нь удирдах нь тийм ч төвөгтэй биш мэт санагдана. Үүнийг Workgroup буюу ажлын хэсгийн зохион байгуулалт гэж нэрлэдэг. Гэвч байгууллага өргөжиж, 20, 50, 100 болон түүнээс олон компьютертэй болоход нэг хэрэглэгчийн нууц үгийг өөрчлөх, эрхийг цуцлах, аюулгүй байдлын тохиргоог шинэчлэх зэрэг ажил компьютер бүр дээр давтагдах шаардлагатай болдог. Харин Domain орчинд хэрэглэгчийн мэдээллийг төв сервер буюу Domain Controller дээр хадгалж, домэйнд холбогдсон компьютерууд нэг төвөөс баталгаажуулалт авдаг. Жишээлбэл, их сургуулийн 100 компьютер дээр нэг оюутны бүртгэлийг тус бүр үүсгэхийн оронд Active Directory-д нэг удаа бүртгэхэд хангалттай. Иймээс олон хэрэглэгч, олон төхөөрөмжтэй байгууллагад Domain бүтэц нь удирдлагын ачааллыг эрс багасгах боломжтой.
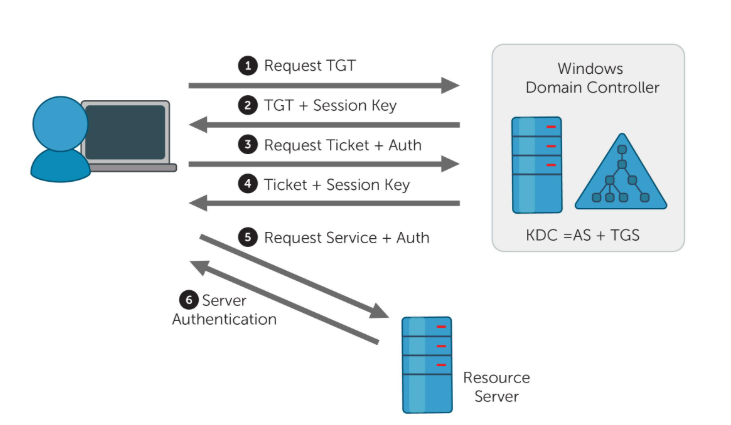
Бид байгууллагын компьютерт нэвтэрсний дараа файл сервер, хэвлэгч, дотоод систем зэрэг олон үйлчилгээг ашигладаг. Үйлчилгээ бүрд нууц үгээ дахин дахин оруулах шаардлагатай бол аюулгүй байдал болон хэрэглэгчийн тав тухын аль алинд хүндрэл үүснэ. Active Directory орчинд Kerberos протокол энэ асуудлыг шийдэхэд чухал үүрэгтэй. Хэрэглэгч домэйнд нэвтрэх үед Domain Controller дээр ажилладаг Key Distribution Center (KDC)-ээс Ticket Granting Ticket (TGT) авна. Үүний дараа файл сервер зэрэг өөр үйлчилгээ ашиглахдаа тухайн үйлчилгээнд зориулсан тасалбар хүсэж, тасалбараар дамжуулан хандана. Ингэснээр хэрэглэгч нэг удаа нэвтэрч, олон үйлчилгээг дахин нууц үг оруулахгүй ашиглах боломжтой болдог. Үүнийг Single Sign-On (SSO) гэж нэрлэдэг. Гэхдээ Kerberos зөв ажиллахын тулд DNS тохиргоо зөв, системүүдийн цагийн зөрүү 5 минутаас хэтрэхгүй байх шаардлагатай.
3. AGDLP: Хэрэглэгч бүрд тус тусад нь эрх өгөх шаардлагагүй
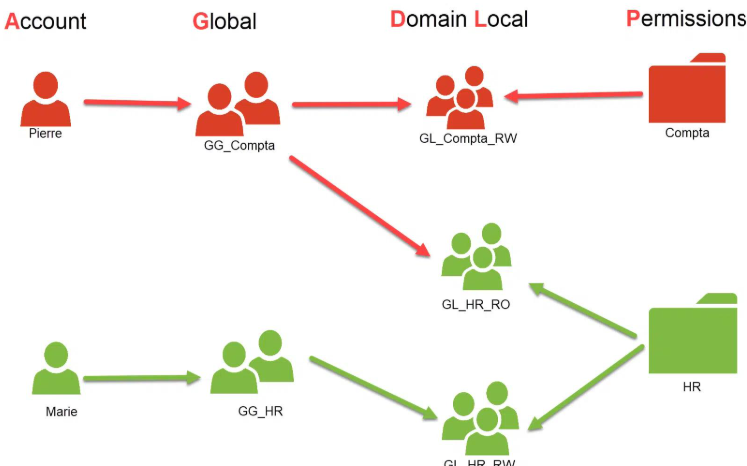
Байгууллагад ажилтан бүр өөр өөр мэдээлэл, файл, системд хандах шаардлагатай байдаг. Жишээлбэл, санхүүгийн хэлтсийн ажилтан санхүүгийн тайланг засварлах эрхтэй байх боловч бусад хэлтсийн ажилтан зөвхөн унших эрхтэй байж болно. Хэрэглэгч бүрд тус тусад нь хандах эрх олгох нь удирдлагыг хүндрүүлж, алдаа гарах эрсдэлийг нэмэгдүүлдэг. Active Directory-д AGDLP зарчмыг ашиглан эрхийг бүлгээр дамжуулан зохион байгуулдаг. Энэ нь Accounts → Global Groups → Domain Local Groups → Permissions гэсэн дараалалтай. Өөрөөр хэлбэл, ажилтнуудыг эхлээд хэлтсийн бүлэгт нэгтгэж, тухайн бүлгийг файл болон бусад нөөцийн эрхтэй холбосон бүлэгт оруулна. Шинэ ажилтан ирэхэд зөвхөн тохирох бүлэгт нэмэхэд шаардлагатай эрхүүд автоматаар үйлчилнэ. Харин ажилтан ажлаас гарахад бүлгээс хасахад хангалттай. Энэ арга нь байгууллагын эрхийн хяналт, аудит, аюулгүй байдлыг сайжруулахад чухал ач холбогдолтой.
Дүгнэлт
Active Directory бол байгууллагын хэрэглэгчийн бүртгэлийг хадгалах энгийн программ биш юм. Энэ нь хэрэглэгчийн танилт, эрхийн удирдлага, аюулгүй байдлын бодлого, олон төрлийн үйлдлийн системийн уялдаа холбоог хангадаг байгууллагын мэдээллийн технологийн чухал дэд бүтэц юм. Workgroup-оос Domain руу шилжих, Kerberos-оор аюулгүй нэвтрэх, AGDLP-ээр эрхийг зөв зохион байгуулах, Group Policy-ээр тохиргоог төвлөрүүлэх зэрэг боломжууд нь системийн администраторын ажлыг хялбарчилж, байгууллагын мэдээллийн аюулгүй байдлыг сайжруулдаг. Тиймээс Active Directory-ийн зарчмыг ойлгох нь зөвхөн Windows Server суралцах төдий биш, орчин үеийн байгууллагын IT дэд бүтцийг төлөвлөх, удирдах чухал мэдлэг юм.